
 의사
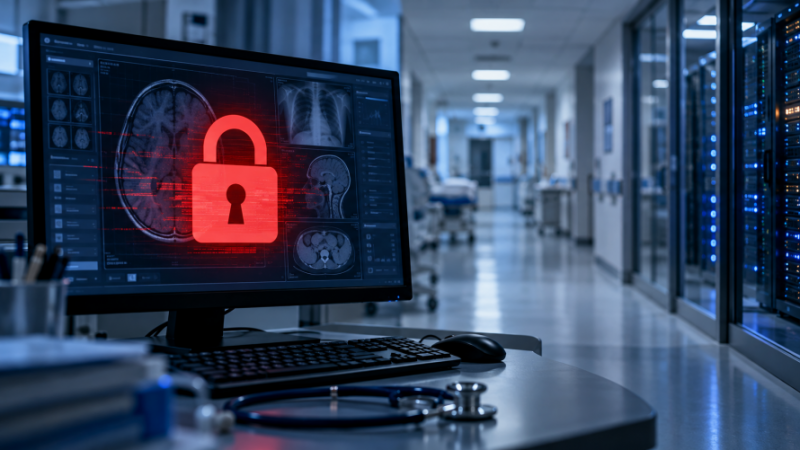
[기획 上] 의료기관을 겨냥한 사이버 공격이 환자정보와 진료현장을 심각하게 위협하고 있다. 보안인력과 예산 확보가 어려운 중소 병·의원에 피해가 집중되는 가운데 대학병원에서도 전산시스템 장애로 진료에 차질을 빚는 사례가 연이어 발생하고 있어 대책 마련이 시급한 상황이다. 의료 디지털 전환과 인공지능(AI) 활용이 확대되는 상황에서 보안 역량을 함께 점검해야 할 시점이다. 데일리메디는 두차례에 걸쳐 국내 의료기관 사이버 침해 피해와 보안 실태를 살펴보고 공개된 정부·유관기관 자료를 토대로 대응 방안을 짚어본다. [편집자주]
최근 금융권 해킹·정보 유출 사고로 사이버 보안에 대한 우려가 커지는 가운데 의료기관 역시 공격의 표적이 되고 있다.
병원은 민감한 의료정보를 보유하면서 주요 진료 업무를 전산시스템에 의존하고 있어 피해가 단순 정보 유출을 넘어 환자안전으로 이어질 수 있다는 점에서 문제가 더욱 심각하다.
특히 시스템과 데이터를 암호화한 뒤 복구를 대가로 금전을 요구하는 랜섬웨어는 국내 의료기관이 이미 겪고 있는 위협이다.
침해사고 10건 중 8건 병·의원…대부분 랜섬웨어 공격
국회 보건복지위원회 전진숙 의원(더불어민주당)이 최근 공개한 자료에 따르면 2020년 2월부터 2026년 5월까지 집계된 의료기관 사이버 침해사고는 총 114건이다.
이 가운데 랜섬웨어 공격은 102건으로 89.5%를 차지했다. 랜섬웨어는 시스템이나 데이터를 암호화해 이용을 막고 복구를 조건으로 금전을 요구하는 악성 프로그램이다.
실제 침해사고 이후 실제 금전을 요구한 사례도 104건으로 전체의 91.2%에 달했다.
기관 종별로는 의원급 49건, 병원급 43건으로 두 유형을 합친 사고가 전체의 80.7%에 달했다. 종합병원은 17건, 상급종합병원은 5건이었다.
피해 양상도 다양했다. 올해 4월 부산 한 의원에서는 외부 침입자가 환자·매출 정보를 내려받았다. 지난 5월에는 서울 소재 의원에서 업무용 PC 자료가 다크웹에 노출됐다.
또한 지난해 7월에는 경기도 소재 병원에서 의료시스템 데이터베이스 파일이 삭제되는 사고가 발생했다.
가장 최근에는 지난 9월 추석 연휴를 전후로 다수의 중소병원이 랜섬웨어 공격을 받아 전자의무기록(EMR), 의료영상저장전송시스템(PACS) 등에서도 문제가 발생한 것으로 확인됐다.
강원대병원도 영상시스템 장애…전산 피해가 의료진과 환자 진료 불편으로 확대
대학병원 역시 공격을 피하지 못했다. 지난 1월 전남대병원은 원내 PACS 서버에 대한 랜섬웨어 공격을 받았다.
이로 인해 병원에서는 MRI(자기공명영상)와 CT(컴퓨터단층촬영) 등 영상 검사 이미지가 진료실로 전송되지 않는 장애가 발생했다.
같은 달 강원대병원에서도 랜섬웨어로 추정되는 사이버 공격으로 주요 의료영상시스템 접속이 차단돼 진료에 차질을 겪었다.
특히 공격자는 암호 해독을 조건으로 수억원 상당의 비트코인을 요구한 것으로 알려졌다.
전남대병원은 하루 만에, 강원대병원은 이틀 만에 시스템을 복구했으며 당시까지 개인정보 유출 피해는 확인되지 않았다.
복구를 위해 실제 금전을 지급한 의료기관 사례도 있다.
한국보건사회연구원 ‘의료기관 사이버 보안 개선을 위한 정책 방안 연구’에 따르면 2020년 한 의원은 EMR 서버와 백업 서버, 외장하드까지 암호화돼 약 3300만원 상당을 지불하고 복구 키를 확보했다.
2022년 한 중규모 병원도 진료기록 접근이 차단되자 당시 약 1100만원 상당인 0.4비트코인을 지급했다.
두 기관 모두 지급 이후에도 일부 데이터가 손상돼 완전한 복구에는 이르지 못한 것으로 조사됐다.
예산·인력 등 정보보안 여력 부족…대학병원도 보안 공백
보안 투자 여건의 한계는 지난해 한국보건사회연구원이 발간한 ‘의료기관 사이버 보안 개선을 위한 정책 방안 연구’ 보고서에서도 확인된다.
보고서에 따르면 조사에 응답한 상급종합병원 41곳과 종합병원 222곳 등 263곳 중 16.7%인 44곳은 당시 정보보안 예산이 ‘0원’이라고 답했다.
같은 조사에서 정보보안 담당 인력이 부족하다는 응답은 종합병원 78.8%, 상급종합병원 80.5%에 달했다.
연구진은 중소 규모 의료기관이 인력·예산 제약으로 보안 관리 체계를 구축·운영하는 데 어려움을 겪으며 병원급에서는 보안 전담 인력을 별도로 확보하지 못한 사례도 있다고 지적했다.
보안 책임자의 전담 운영과 기술적 통제에서도 빈틈이 확인됐다.
병원정보보안협회가 주요 상급종합병원 22곳을 대상으로 실시한 별도 조사에서는 45.5%인 10곳이 정보보호 최고책임자(CISO)를 타 부서장이 겸임하는 형태로 운영하고 있었다.
또한 조사 대상 상급종합병원 5곳 중 1곳은 망 분리를 적용하지 않고 방화벽 등 경계 보안에 의존하는 것으로 나타났다.
보안관제기관 침해 성공 ‘0건’…병·의원 참여는 극소수
이러한 가운데 자체 보안 역량을 보완할 공동대응체계 참여도 저조한 상황이다.
국회 보건복지위원회 소병훈 의원(더불어민주당)에 따르면 한국사회보장정보원 보안관제 서비스를 받는 기관에서는 지난해부터 올해 9월까지 총 13만5240건의 사이버 침해 시도가 탐지됐지만 보고된 침해 성공 건수는 0건이었다.
그러나 지난달 말 기준 서비스 대상 병·의원 7만5560곳 중 가입기관은 단 5곳에 불과했고 종합병원도 273곳 중 10.6%인 29곳에 그쳤다.
앞서 언급한 보사연 연구에서는 응답 기관 43%가 보안관제를 실시하지 않고 있는 것으로 확인됐다.
다만 연구진은 의료기관들이 사이버 보안의 필요성을 강하게 인식하고 있으나 비용과 인력 등 현실적 장벽에 부딪히고 있다고 진단했다.
조사에서 응답 기관 88.2%가 보안관제가 필요하다고 답한 만큼 인식과 실행 사이에 큰 격차가 존재했다는 설명이다.
의료기관 사이버 보안 취약성이 조명되면서 기관 규모와 보안 역량을 고려한 관리 기준, 전문 인력과 재정 지원 필요성 등에 대한 목소리도 확대되고 있다.
한 보안업계 관계자는 “새로운 보안 위협이 증가하고 있어 대응체계 개편이 시급하다”며 “인공지능(AI)·클라우드 연계 환경에서도 의료서비스 연속성과 신뢰성 확보가 필요하다”고 강조했다.
??
[ ] . . (AI) . . []
.
.
.
10 8
() 2020 2 2026 5 114.
102 89.5% . .
104 91.2% .
49, 43 80.7% . 17, 5.
. 4 . 5 PC .
7 .
9 (EMR), (PACS) .
. 1 PACS .
MRI() CT() .
.
.
, .
.
2020 EMR , 3300 .
2022 1100 0.4 .
.
.
41 222 263 16.7% 44 0 .
78.8%, 80.5% .
.
.
22 45.5% 10 (CISO) .
5 1 .
0
.
() 9 135240 0.
75560 5 273 10.6% 29 .
43% .
.
88.2% .
, .
(AI) .