 의사
사이버 공격에 대응하는 의료기관 보안 체계는 위협 차단부터 장애 이후 복구까지 진료 연속성을 중심으로 설계해야 한다는 의견이 제시됐다.
보안 조치가 진료에 미치는 영향을 고려하고 복구도 진료 재개에 필요한 기능부터 진행해야 한다는 것이다.
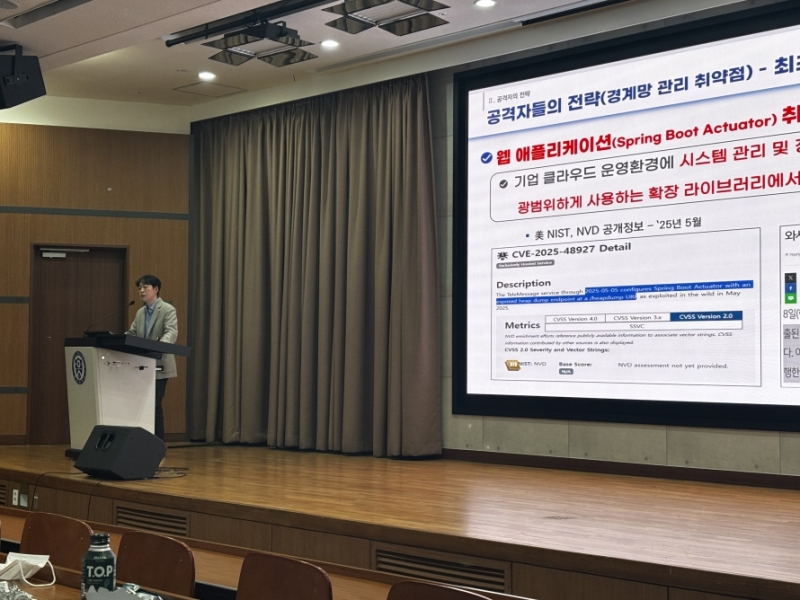
지난 15일 연세의료원 에비슨의생명연구센터에서 열린 ‘병원정보보안협회 추계 학술세미나’에서 의료기관 보안 담당자들은 진료 현장 특성을 고려한 보안 운영과 복구 훈련 경험을 공유했다.
의료기기·원격판독, 일률적인 통제 어려워
 박태훈 강남세브란스병원 의료정보팀 주임은 “병원이 24시간 운영되고 장비와 시스템 안정성이 환자 안전에 영향을 미치는 만큼 일반적인 보안 원칙을 일률적으로 적용하기 어렵다”고 설명했다.
의료기기는 장기간 사용하지만 운영체제와 보안 소프트웨어의 지원 기간은 그보다 짧을 수 있고 보안 업데이트나 프로그램 설치도 제조사 검증과 장비 안정성을 고려해야 한다는 것이다.
외부 접속 역시 의료기기 장애에 대한 협력업체 긴급 지원이나 외부 의료진의 영상 원격 판독에 필요할 수 있어 무조건 차단하면 장애 복구와 판독이 지연되는 문제가 발생할 수 있다.
박 주임은 이러한 상황에서 필요한 것은 보안 통제 면제가 아닌 ‘대체 통제’라며 접속 대상과 시간·권한을 제한하고 업데이트가 어려운 장비의 통신 범위를 최소화하는 방안 등을 제시했다.
그는 “예외 관리 핵심은 ‘허용할 것인가’보다 ‘어떤 조건으로 언제까지 허용할 것인가’”라며 “종료 기한과 재검토 주기, 최종 개선 계획이 없는 예외는 결국 상시적인 위험이 된다”고 강조했다.
자동 차단도 진료 영향 따져 적용 검토
 이주영 연세의료원 정보보호팀 과장은 2023년 관제 시스템 구축 이후 많은 보안 경보가 발생하면서 단순 반복 업무의 자동화를 추진한 사례를 소개했다.
연세의료원은 기존 탐지 정책 217개 가운데 불필요한 67개를 삭제·비활성화하고 위험도가 높은 경보에 대응 역량을 집중, 분석 결과가 실제 조치로 이어지도록 운영체계를 정비했다.
실제 위협이라는 판단 신뢰도가 높은 경우는 자동 차단하고 업무 영향이 우려되면 담당자가 확인토록 했다. 적용 범위는 영향이 적은 구간부터 시험하며 점차 확대했다.
이 과장은 “탐지 신뢰도가 높은 이벤트는 자동 대응으로 처리하고 업무 영향이 조금이라도 있을 것 같은 이벤트는 담당자가 확인 후 처리하는 것을 원칙으로 삼았다”고 밝혔다.
복구 우선순위도 진료 재개 중심으로
 손희성 한길안과병원 팀장은 장애 이후 복구도 서버 자체 중요도보다는 진료 재개에 필요한 기능과 시스템 간 연결 관계를 중심으로 준비해야 한다는 입장을 피력했다.
그는 “서버가 켜져 있어도 영상 전송이나 데이터베이스 연계가 끊기면 진료 기능은 제한된다”며 “진료 재개에 필요한 기능이 실제 작동하는지 확인해야 한다”고 강조했다.
특히 한길안과병원은 지난 6월 재해복구 모의훈련에서 전자의무기록(EMR)과 의료영상저장전송시스템(PACS)의 예비 시스템 전환과 별도 가상환경에서의 복구 여부를 점검했다.
훈련에서는 가상환경에서 복구한 시스템의 속도가 느려졌고 일부 검사 시스템은 대용량 데이터와 저장공간 부족으로 가상환경을 구성하지 못한 한계가 확인됐다.
이에 모든 데이터를 한꺼번에 복구하기보다 진료에 필요한 기능과 최근 진료 자료부터 확보해 서비스를 재개하고 과거 자료는 순차적으로 합치는 방향을 제시했다.
손 팀장은 “복구 전까지 각 부서가 수기 업무와 비상 절차로 진료를 이어갈 수 있는지 확인하고, 수기 기록을 정상 시스템에 반영하는 과정까지 검증해야 한다”고 덧붙였다.
그는 “병원 보안의 최종 목적은 서버를 살리는 것이 아니다. 환자 진료를 지키고 멈춘 병원의 심장을 다시 뛰게 만드는 것”이라고 강조했다.
? .
.
15 .
,
24 .
.
.
.
, .
2023 .
217 67 , .
. .
.
.
.
6 (EMR) (PACS) .
.
.
, .
. .